Gute IT-Sicherheitslösungen allein machen ein Unternehmen noch nicht sicher. Entscheidend ist, wer die dahinterstehenden Systeme kontrolliert, also wer zugreift, Updates einspielt und im Ernstfall abschalten kann. Genau diese Kontrolle sichert digitale Souveränität und ist damit das Fundament einer belastbaren IT-Sicherheit.
Für alle Unternehmen gewinnt eine durchdachte IT-Sicherheitsstrategie immer mehr an Bedeutung. Das zeigt auch der aktuelle Wirtschaftsschutz-Report von Bitkom Research. Demnach beläuft sich der jährliche Schaden durch Datendiebstahl, Industriespionage und Sabotage auf bis zu 270,8 Milliarden Euro, wobei der größte Teil auf Cyberangriffe zurückzuführen ist. Fast jedes Unternehmen ist betroffen. Umso wichtiger wird die Frage, wie viel Kontrolle ein Betrieb über die eigene Verteidigung behält.
Wie ernst die Lage ist, zeigt der Bitkom-Wirtschaftsschutz 2026
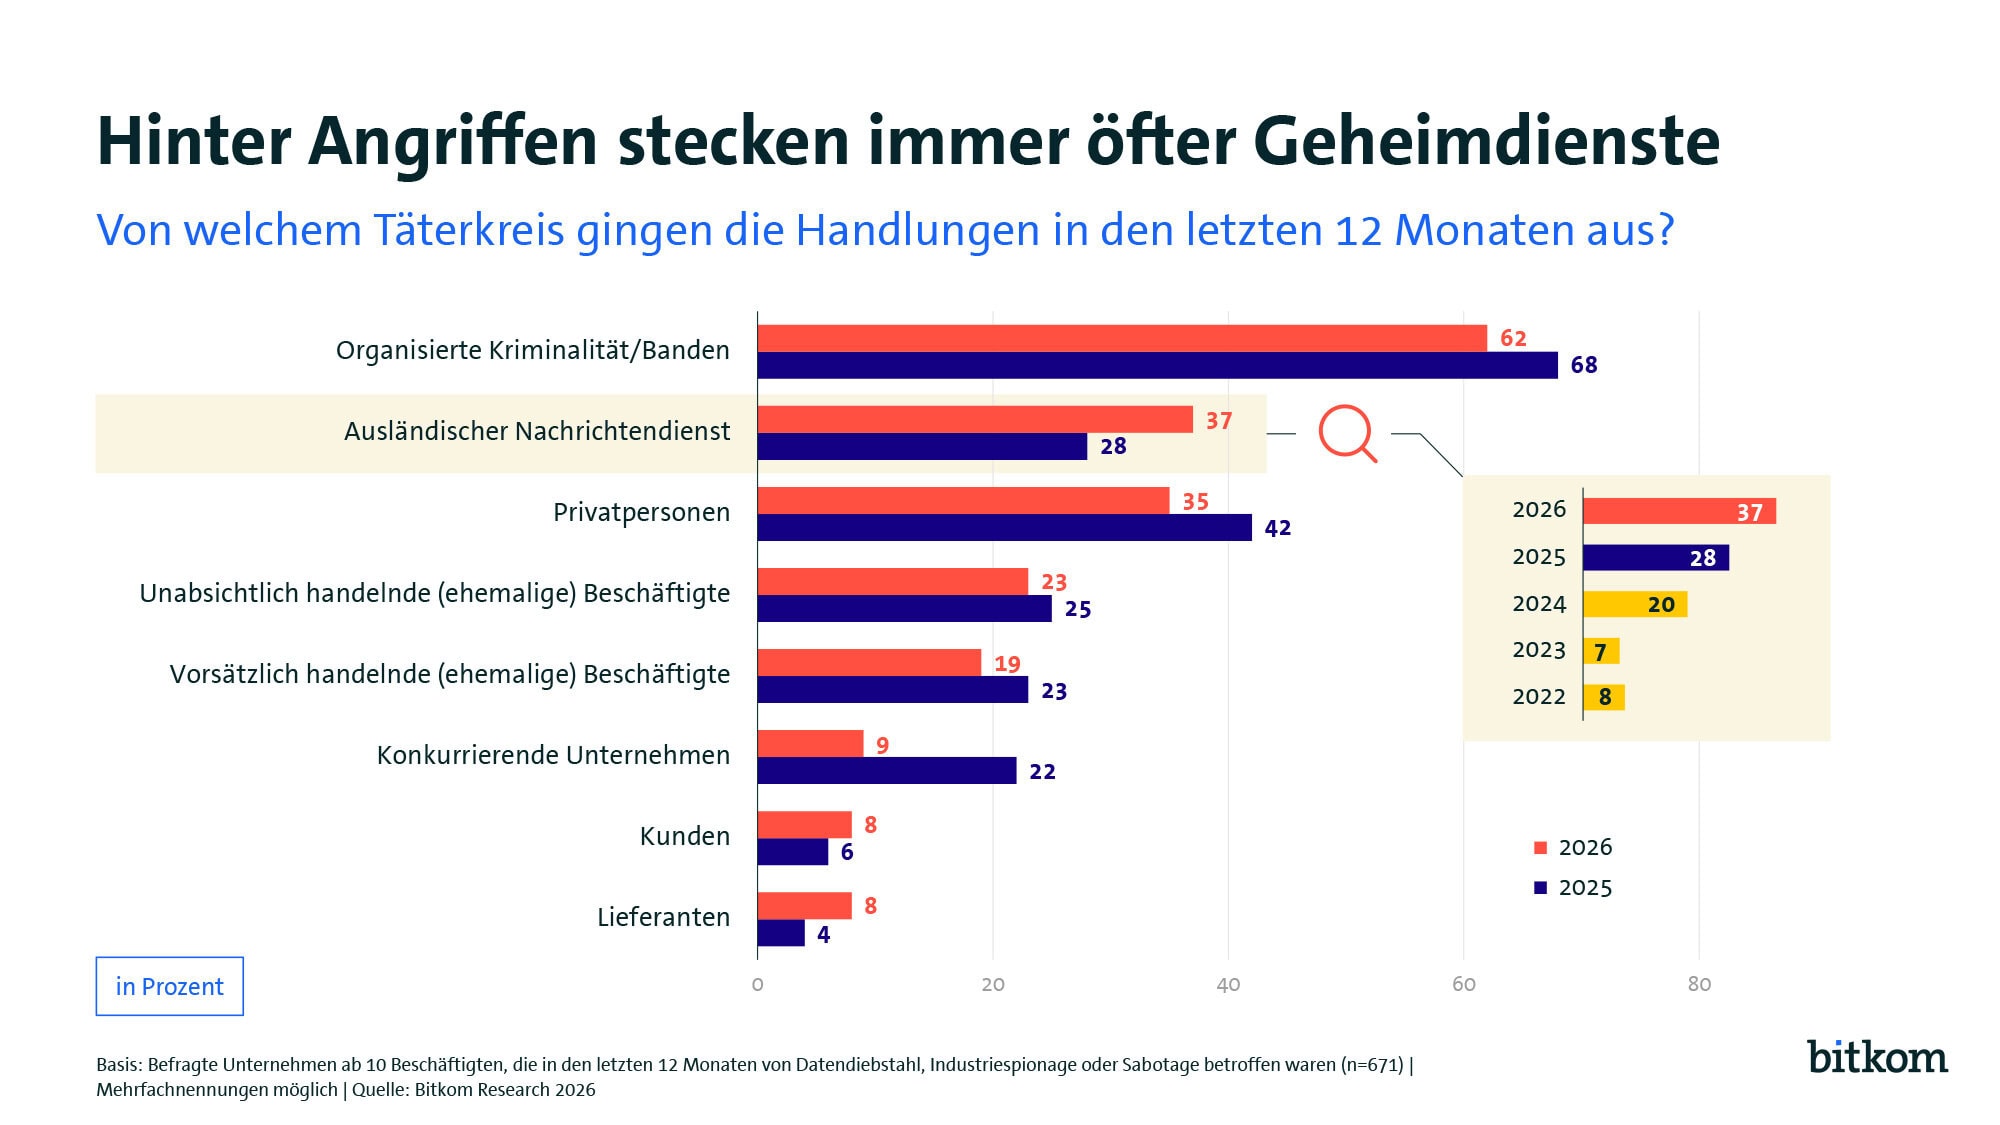
Die häufigsten Angreifer sind nach wie vor organisierte Kriminalität bzw. Banden, auf die 62 Prozent der betroffenen Unternehmen mindestens einen Vorfall zurückführen (Quelle: Bitkom 2026). Auffällig ist jedoch, wer aufholt: So nennen inzwischen 37 Prozent der Betroffenen ausländische Nachrichtendienste als Angreifer, nach 28 Prozent im Vorjahr und erst 7 Prozent im Jahr 2023. Solche Angriffe lassen sich vor allem nach China und Russland zurückverfolgen. Laut Bitkom arbeiten die Dienste professioneller und verdeckter als früher und legen ihre Kampagnen langfristig auf Wissen und Technologie aus.
Wie groß der Schaden ist, lässt sich nur als Spanne beziffern. 96 Prozent der Unternehmen waren betroffen oder vermuten es, doch nur 67 Prozent können einen Vorfall sicher nachweisen, während 29 Prozent ihn lediglich vermuten. Dieses Dunkelfeld wächst. Zugleich verändern sich die Methoden: 82 Prozent der Unternehmen gehen davon aus, dass Angreifer verstärkt künstliche Intelligenz einsetzen, etwa für täuschend echte Anrufe oder Deepfakes, die Betrug schwerer erkennbar machen.
Ein Ergebnis fällt besonders auf, weil es selten berücksichtigt wird: die Herkunft der Sicherheitslösungen. 59 Prozent der Unternehmen stufen sich als abhängig von IT-Sicherheitslösungen aus den USA ein. Gleichzeitig wünschen sich 70 Prozent mehr Gewicht auf deutschen und europäischen Anbietern. Wer sich gegen professionelle Angreifer verteidigt, die Werkzeuge dafür aber nicht selbst steuert, trägt eine Schwachstelle, die keine Firewall schließt. Genau hier kommt digitale Souveränität ins Spiel.
Was hat digitale Souveränität mit IT-Sicherheit zu tun?
Beide beruhen auf demselben Prinzip: Kontrolle. Zur IT-Sicherheit zählen alle organisatorischen, technischen und physischen Maßnahmen, die IT-Systeme, Netzwerke und Daten vor Schäden, Bedrohungen und unbefugtem Zugriff schützen. Digitale Souveränität bezeichnet die Fähigkeit eines Unternehmens, seine digitalen Systeme und Daten selbstbestimmt zu nutzen und eigenständig darüber zu entscheiden, wer sie betreibt, aktualisiert und schützt. Ohne diese Entscheidungsfreiheit bleibt die IT-Sicherheit unvollständig. Ein System, dessen Updates, Zugriffe oder Verfügbarkeit ein Dritter bestimmt, lässt sich nicht vollständig absichern.
Diese drei Fragen sollten Sie beantworten können:
- Zugriff: Wer darf rechtlich auf Ihre Systeme und Daten zugreifen?
- Wartung und Updates: Wer entscheidet, ob und wann eine Sicherheitslücke geschlossen wird?
- Verfügbarkeit: Kann ein Anbieter den Dienst einschränken oder abschalten, etwa auf politischen Druck?
Am greifbarsten wird das bei den Daten. Die Datensouveränität, also die Kontrolle darüber, wer Ihre Daten speichern, verarbeiten, einsehen und weitergeben darf, ist für die meisten Unternehmen der konkreteste Ansatzpunkt. Wenn Sie wissen, wo Ihre Daten liegen und wer rechtlich darauf zugreifen kann, haben Sie einen der drei Kontrollpunkte bereits in der Hand.
Wann wird Abhängigkeit zum Sicherheitsrisiko?
Dies ist immer dann der Fall, wenn sicherheitskritische Grundlagen vollständig aus der Hand gegeben werden. Das BSI beschreibt die Ausgangslage wie folgt (Quelle: BSI): Deutschland ist bei Betriebssystemen, Cloud-Speichern und Hardware sowie über die Software-Lieferkette stark von den USA abhängig. Je tiefer diese Abhängigkeit reicht, desto größer ist die Gefahr, im entscheidenden Moment nicht handlungsfähig zu sein.
Diese Abhängigkeit ist nicht nur technisch, sondern auch rechtlich. Über den CLOUD Act unterliegen US-Anbieter amerikanischem Recht, unabhängig davon, wo ihre Server stehen. Was das juristisch bedeutet und wie sich das abfedern lässt, vertieft unser Blogbeitrag zur digitalen Souveränität im Mittelstand. Für die IT-Sicherheit zählt vor allem die Konsequenz: Ein Anbieter, den fremdes Recht bindet, ist ein Risiko, das sich technisch kaum auffangen lässt.
Betroffen ist längst nicht nur die kritische Infrastruktur. 63 Prozent der Unternehmen außerhalb der KRITIS-Sektoren berichten von mehr Cyberangriffen, innerhalb dieser Sektoren sind es 64 Prozent (Quelle: Bitkom 2026). Die Kontrolllücke ist somit kein Sonderfall einzelner Branchen, sondern ein Thema für den gesamten Mittelstand.
Wie stärken Sie Ihre IT-Sicherheit souverän?
Der wirksamste Ansatzpunkt zeigt sich, wenn man sich die Frage stellt, warum Angriffe überhaupt gelingen. Genau das hat Bitkom die geschädigten Unternehmen gefragt. Wie die folgende Übersicht zeigt, nennen sie am häufigsten nicht die Raffinesse der Angreifer, sondern Lücken in der eigenen Umgebung.
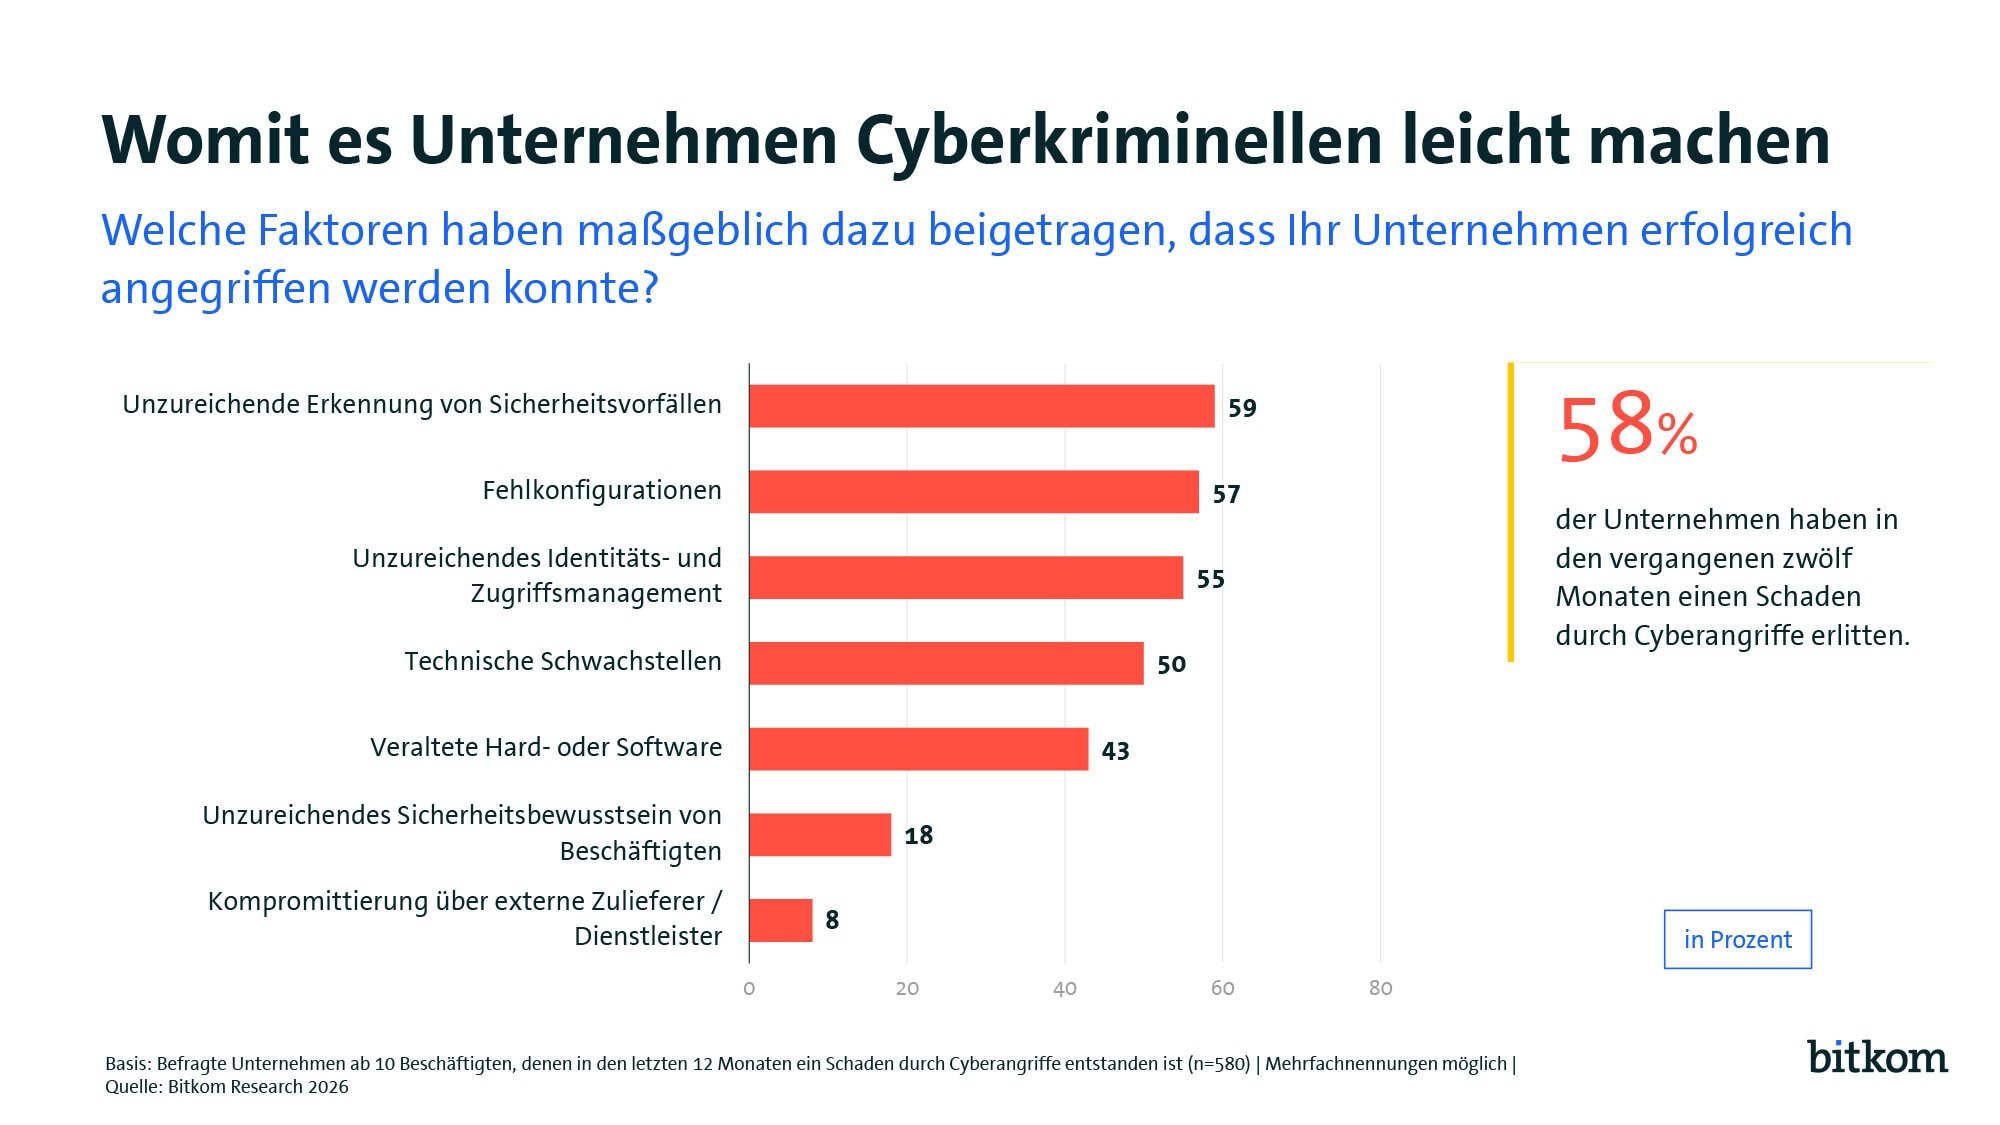
All diese Faktoren drehen sich um Sichtbarkeit und Kontrolle der eigenen Umgebung. Da die unzureichende Erkennung von Sicherheitsvorfällen der am häufigsten genannte Faktor ist, liegt der erste Schritt nahe: Sie müssen sehen, was in Ihren Systemen geschieht. Bitkom beschreibt Wirtschaftsschutz daher folgerichtig als Resilienzaufgabe, die die Bereiche Prävention, Erkennung, Reaktion und Wiederanlauf zusammenführt. Die kontinuierliche Erkennung lässt sich beispielsweise über ein Managed Security Operations Center (SOC) abbilden, also ein Team, das Ihre Systeme rund um die Uhr überwacht.
Darauf aufbauend holen Sie die Kontrolle über Anbieter und Rechtsraum zurück. Wählen Sie für sicherheitskritische Funktionen Anbieter, die europäischem Recht unterliegen, und behalten Sie die Möglichkeit bei, Schwachstellen selbst zu schließen und den Anbieter zu wechseln, idealerweise über offene Standards. Für regulierte Betriebe kommt die Umsetzung der NIS-2-Anforderungen hinzu, die viele dieser Punkte verpflichtend macht.
Fazit
Digitale Souveränität ist mehr als nur eine Standortdebatte. Sie ist eine Sicherheitsfrage. Die Bedrohungslage im Jahr 2026 zeigt, wie professionell und gezielt Angriffe mittlerweile sind. Gleichzeitig stützen sich viele Unternehmen bei ihrer Verteidigung auf Technik, die sie nicht selbst steuern. Wer die Kontrolle über seine sicherheitskritischen Systeme zurückgewinnt, macht die IT-Sicherheit belastbarer, als es Sicherheitstechnik allein je könnte. Dafür ist es nicht nötig, alles selbst zu betreiben. Es genügt, wenn man jederzeit steuern und den Anbieter wechseln kann.
Häufig gestellte Fragen zu digitaler Souveränität und IT-Sicherheit
Wie hängen digitale Souveränität und IT-Sicherheit zusammen?
Beide beruhen auf Kontrolle. IT-Sicherheit bestimmt, wer auf Ihre Systeme zugreift und sie verändert. Digitale Souveränität bestimmt, wer die Technik dahinter steuert und ob Sie den Anbieter wechseln können. Ein System, dessen Updates oder Zugriffe ein Dritter kontrolliert, lässt sich nicht vollständig absichern.
Was ist der CLOUD Act und warum ist er ein Sicherheitsrisiko?
Der CLOUD Act ist ein US-Gesetz, das amerikanische Anbieter zur Herausgabe von Daten an US-Behörden verpflichten kann. Maßgeblich ist der Firmensitz des Anbieters, nicht der Standort der Server. Ein US-Anbieter kann deshalb auch dann betroffen sein, wenn Ihre Daten in einem europäischen Rechenzentrum liegen.
Bedeutet digitale Souveränität, dass ich alles selbst betreiben muss?
Nein. Souveränität bedeutet nicht Autarkie. Kein mittelständischer Betrieb baut seine eigene Cloud oder sein eigenes Betriebssystem. Es geht darum, die Kontrolle zu behalten und den Anbieter wechseln zu können, wenn es nötig wird.
Wie fängt der Mittelstand mit souveräner IT-Sicherheit an?
Zur IT-Sicherheit gehören technische Maßnahmen wie Verschlüsselung, Zugriffskontrolle und die Erkennung von Angriffen. Dazu kommen organisatorische Punkte, etwa ein sauberes Konfigurationsmanagement und geschulte Beschäftigte. Laut Bitkom sind unzureichende Erkennung und Fehlkonfigurationen die häufigsten Ursachen erfolgreicher Angriffe.
Was gehört alles zur IT-Sicherheit?
Der erste Schritt ist Sichtbarkeit: Welche sicherheitskritischen Systeme betreiben Sie, und wer steuert sie? Darauf aufbauend gewinnen Unternehmen Kontrolle zurück, indem sie Anbieter unter europäischem Recht wählen, Schwachstellen selbst schließen können und die Fähigkeit behalten, den Anbieter zu wechseln.